Wi‑Fi lent à la maison : couverture ou connexion trop sollicitée ?
Un ralentissement du Wi‑Fi peut venir d’un signal affaibli dans certaines pièces ou d’une connexion sollicitée par plusieurs usages. Quelques…
Mot de passe, double authentification et clé d’accès ne protègent pas un compte de la même façon. Comprendre leur rôle aide à choisir les options proposées et à mieux préparer la récupération de ses accès.
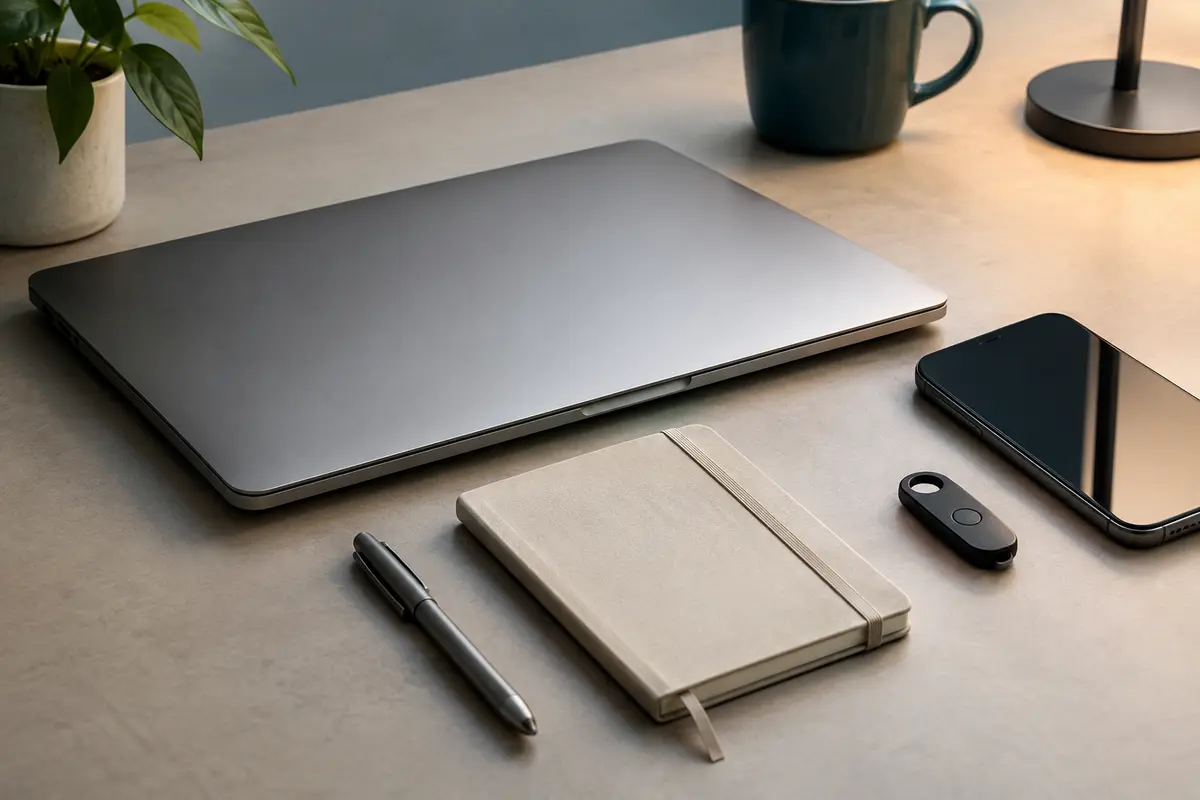
Pour protéger vos comptes, le mot de passe reste souvent la première barrière, mais il n’est pas la seule. La double authentification ajoute une preuve, tandis que la clé d’accès repose sur un mécanisme différent, lié à un appareil ou à un environnement de confiance.
Ces solutions sont complémentaires, mais toutes ne se configurent pas de la même manière. Voici comment les distinguer, limiter les risques liés aux mots de passe réutilisés et garder une possibilité de récupération si vous perdez l’accès à un appareil.
Un mot de passe est une information que vous connaissez et que le service vérifie lors de la connexion. Il peut être deviné s’il est trop prévisible, récupéré par un logiciel malveillant ou exposé lors d’une fuite de données. Sa solidité dépend donc de sa difficulté à être deviné, mais aussi de la manière dont vous le gérez.
Le réflexe essentiel est d’utiliser un mot de passe différent pour chaque compte. Si un service est compromis, un mot de passe réutilisé peut permettre de tenter l’accès à d’autres comptes. Cette pratique est particulièrement risquée pour l’adresse de messagerie principale, qui sert souvent à réinitialiser les accès à d’autres services.
Privilégiez des mots de passe longs et difficiles à anticiper. Évitez les informations personnelles, les suites évidentes et les variantes d’un même mot de passe. Un gestionnaire de mots de passe peut créer et mémoriser des identifiants distincts, ce qui évite d’avoir à les retenir tous. Il faut alors protéger l’accès à ce gestionnaire et connaître les moyens de récupération prévus.
Avec la double authentification, le mot de passe ne suffit pas : le service demande aussi une preuve supplémentaire. Celle‑ci peut prendre la forme d’un code temporaire, d’une validation dans une application, d’une clé de sécurité physique ou d’une caractéristique biométrique utilisée sur votre appareil. Le principe est de ne pas dépendre uniquement d’une information que quelqu’un pourrait connaître ou voler.
Les options proposées n’offrent pas toutes les mêmes protections. Un code reçu par SMS peut être utile, mais il reste lié à la sécurité de votre numéro et peut être exposé à certaines formes de détournement. Une application d’authentification ou une clé de sécurité peut réduire certains risques, sans rendre un compte invulnérable. Un code peut notamment être demandé par un faux site au moment où vous le saisissez.
Activez cette protection lorsque le service la propose, en particulier pour les comptes qui donnent accès à des informations sensibles ou permettent de réinitialiser d’autres mots de passe. Lisez les consignes de configuration et vérifiez comment le service permet de se reconnecter si votre appareil habituel n’est plus disponible.
Une clé d’accès est un identifiant numérique qui permet de se connecter sans saisir de mot de passe. Elle s’appuie sur une paire de clés cryptographiques : le service conserve une clé publique, tandis que la clé privée reste protégée sur votre appareil ou dans un environnement sécurisé associé. Lors de la connexion, l’appareil prouve qu’il détient la clé privée sans la transmettre au site.
Pour autoriser cette opération, il peut vous être demandé de déverrouiller l’appareil avec son code ou une reconnaissance biométrique. Cette information sert localement à confirmer votre identité ; elle n’est pas envoyée au service comme un mot de passe. Selon la configuration, la clé d’accès peut rester sur un appareil ou être disponible sur plusieurs appareils de confiance.
Comme la clé est associée au service concerné, elle résiste mieux aux faux sites qui tentent de récupérer des identifiants. Elle ne dispense toutefois pas de protéger vos appareils ni de surveiller les procédures de récupération du compte. Si celles‑ci reposent sur une méthode moins sûre, la protection globale peut en être affaiblie.
Les méthodes ne s’excluent pas toujours : un compte peut proposer une clé d’accès, un mot de passe et une vérification supplémentaire. Pour faire un choix pratique, examinez les options de connexion et de secours plutôt que de vous arrêter au nom de la fonction.
Commencez par les comptes qui contrôlent les autres accès, comme la messagerie principale. Une méthode facile à utiliser et que vous savez récupérer est souvent plus utile qu’une option que vous risquez de contourner ou de perdre de vue.
Une bonne méthode de connexion ne suffit pas si vous la validez sur un faux site ou si votre appareil est accessible à d’autres personnes. Avant de saisir un mot de passe ou de confirmer une connexion, vérifiez que vous êtes bien sur le service attendu. En cas de message inattendu, évitez d’utiliser directement le lien qu’il contient et ouvrez le service par votre chemin habituel.
Ne communiquez pas un code de validation à une personne qui vous le demande, même si son message semble urgent. Une demande de confirmation que vous n’avez pas déclenchée mérite aussi de la prudence : refusez‑la et examinez l’activité du compte depuis ses paramètres de sécurité.
Enfin, protégez l’accès à vos appareils avec un verrouillage adapté, gardez leurs logiciels à jour et vérifiez les appareils ou sessions connectés lorsque le service le permet. En cas de perte d’un appareil ou de doute sur un accès, suivez la procédure de sécurisation du compte et changez les identifiants concernés depuis un appareil de confiance.
Non. Elle ajoute une protection, mais ne rend pas souhaitable la réutilisation d’un mot de passe. Un identifiant distinct pour chaque compte limite les risques si l’un d’eux est exposé.
Non. Il s’agit d’un identifiant numérique protégé sur un appareil ou dans un environnement sécurisé. Une clé de sécurité physique est une autre méthode, qui peut être proposée comme moyen de vérification.
Utilisez les moyens de récupération prévus par le service, comme un appareil de confiance ou des codes de secours, s’ils ont été configurés. Sécurisez ensuite le compte et retirez l’accès de l’appareil perdu lorsque cette option est disponible.
Les prix indiqués sont ceux constatés à la date mentionnée ; seul le prix affiché lors de la commande fait foi.
Un ralentissement du Wi‑Fi peut venir d’un signal affaibli dans certaines pièces ou d’une connexion sollicitée par plusieurs usages. Quelques…
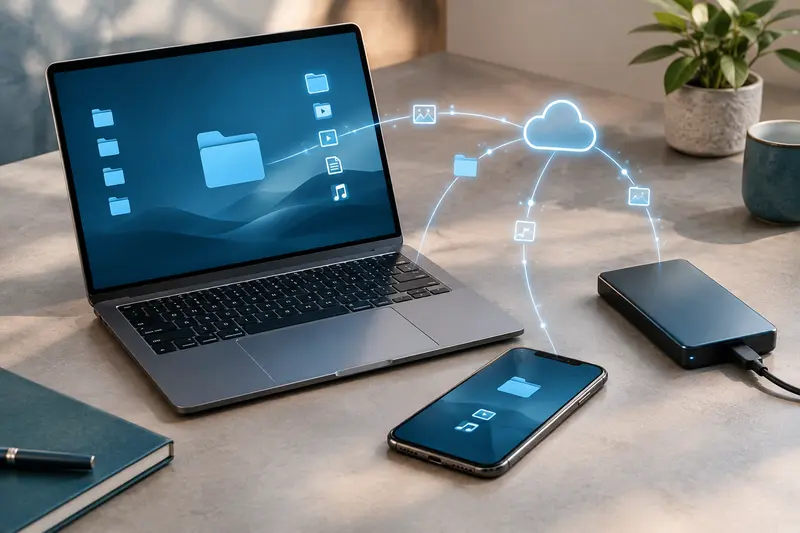
Le cloud stocke vos fichiers sur des serveurs accessibles à distance et peut synchroniser leurs versions entre vos appareils. Voici comment…
Les fêtes d’hiver mêlent déplacements, photos et retrouvailles, avec des usages numériques qui gagnent à être préparés. Quelques vérifications sur…
Un tri des notifications permet de distinguer les alertes à traiter rapidement des informations qui peuvent attendre. Voici une méthode pour régler…